📌 TL;DR
Las automatizaciones con LLMs en producción requieren guardrails obligatorios. Los modelos son probabilísticos: pueden alucinar, generar formatos incorrectos o tomar decisiones que impactan datos reales. Este artículo cubre los 6 mecanismos de seguridad esenciales para proteger tus workflows de n8n y cualquier orquestador de automatizaciones.
📑 Tabla de contenidos
- El problema: LLMs en producción sin red de seguridad
- Los 6 guardrails esenciales
- Implementación práctica en n8n
- Errores comunes en seguridad de automatizaciones
- Checklist de seguridad antes de producción
- Preguntas frecuentes
El problema: LLMs en producción sin red de seguridad
La mayoría de tutoriales sobre automatización con IA terminan cuando el workflow "funciona". Pero "funcionar" en un entorno de prueba y "funcionar en producción 24/7 sin supervisión" son conceptos radicalmente diferentes.
Un LLM tiene características que lo hacen particularmente peligroso en automatizaciones no supervisadas:
- Es probabilístico: ante el mismo prompt, puede generar diferentes respuestas cada vez. Lo que funciona en la prueba 5 puede fallar en la ejecución 500.
- Alucina con confianza: nunca dice "no sé". Inventa datos con la misma estructura y estilo que datos reales, haciendo que los errores sean difíciles de detectar.
- No respeta formatos de forma consistente: aunque le pidas JSON, a veces añade texto fuera del bloque, comillas incorrectas o campos extra que rompen el parser.
- Se comporta diferente según el contexto: cambios en el prompt del sistema, actualizaciones del modelo o variaciones en el input pueden alterar completamente su comportamiento.
Cuando conectas un LLM a acciones reales como enviar emails, actualizar bases de datos o generar facturas, cada fallo tiene consecuencias tangibles. Los guardrails no son opcionales, son infraestructura.
Los 6 guardrails esenciales
1. Validación de formato (Output Parsing)
Nunca asumas que el LLM devuelve el formato que pediste. Implementa validación estricta de la respuesta antes de pasarla al siguiente nodo.
// Nodo Function en n8n: Validación de JSON
const raw = $input.first().json.response;

// Intentar parsear JSON
let parsed;
try {
  // Extraer JSON si viene envuelto en markdown
  const jsonMatch = raw.match(/```json?\s*([\s\S]*?)```/);
  const cleanJson = jsonMatch ? jsonMatch[1] : raw;
  parsed = JSON.parse(cleanJson.trim());
} catch (e) {
  // FALLBACK: devolver error estructurado, no continuar
  return [{
    json: {
      error: true,
      reason: 'OUTPUT_PARSE_FAILED',
      raw_response: raw.substring(0, 500),
      timestamp: new Date().toISOString()
    }
  }];
}

// Validar campos requeridos
const required = ['nombre', 'email', 'score'];
const missing = required.filter(f => !(f in parsed));
if (missing.length > 0) {
  return [{
    json: {
      error: true,
      reason: 'MISSING_FIELDS',
      missing_fields: missing,
      parsed_data: parsed
    }
  }];
}

return [{ json: { error: false, data: parsed } }];
2. Control de temperatura y parámetros del modelo
La temperatura controla la creatividad del modelo. Para automatizaciones, baja es mejor:
- Temperatura 0.0-0.2: para clasificación, extracción de datos, parsing → respuestas consistentes y predecibles
- Temperatura 0.3-0.5: para resúmenes, respuestas a clientes → balance entre creatividad y coherencia
- Temperatura 0.7+: nunca en automatizaciones de producción → demasiada variabilidad
En n8n, configúralo directamente en el nodo AI Agent o en el body del HTTP Request:
{
  "model": "gemini-2.0-flash",
  "temperature": 0.1,
  "max_output_tokens": 1024,
  "top_p": 0.9,
  "response_mime_type": "application/json"
}
3. Circuit breaker (interruptor de emergencia)
Si el LLM falla N veces consecutivas, el workflow debe detenerse automáticamente en vez de seguir reintentando. Implementa un contador de fallos que desactiva el flujo tras superar un umbral.
- 3 fallos de parsing consecutivos → pausa del workflow + notificación a Slack/Email
- Coste acumulado del API > umbral diario → desactivar hasta mañana
- Latencia de respuesta > 30 segundos → timeout + fallback
4. Human-in-the-loop (HITL)
Las decisiones con impacto alto siempre deben pasar por aprobación humana. No todo puede automatizarse — el valor real está en automatizar lo repetitivo y escalar la supervisión inteligente.
El patrón en n8n es sencillo: el workflow genera la propuesta, envía un webhook con un botón de "Aprobar/Rechazar" al equipo vía Slack o email, y espera la respuesta antes de ejecutar la acción final.
| Tipo de acción | Nivel HITL | Ejemplo |
|---|---|---|
| Lectura / clasificación | Sin aprobación | Clasificar emails por categoría |
| Escritura reversible | Notificación post-acción | Enviar borrador de email, asignar tag en CRM |
| Escritura irreversible | Aprobación obligatoria | Enviar email al cliente, generar factura, modificar BD |
5. Rate limiting y control de costes
Sin límites, un loop mal configurado puede generar miles de llamadas al API en minutos, resultando en facturas desorbitadas. Implementa:
- Límite de ejecuciones por hora: usa variables de entorno en n8n para trackear el contador
- Presupuesto diario: calcula tokens × precio del modelo y corta cuando superes el umbral
- Delay entre ejecuciones: usa nodo Wait de n8n entre llamadas para evitar rate limits del proveedor
6. Logging y trazabilidad completa
Si algo falla, necesitas saber exactamente qué input recibió el LLM, qué output generó, y por qué el guardrail lo rechazó. Logea siempre:
- El prompt completo enviado (system + user)
- La respuesta cruda del modelo
- El resultado de la validación (pass/fail + motivo)
- La acción tomada (ejecutada / bloqueada / escalada a humano)
Implementación práctica en n8n
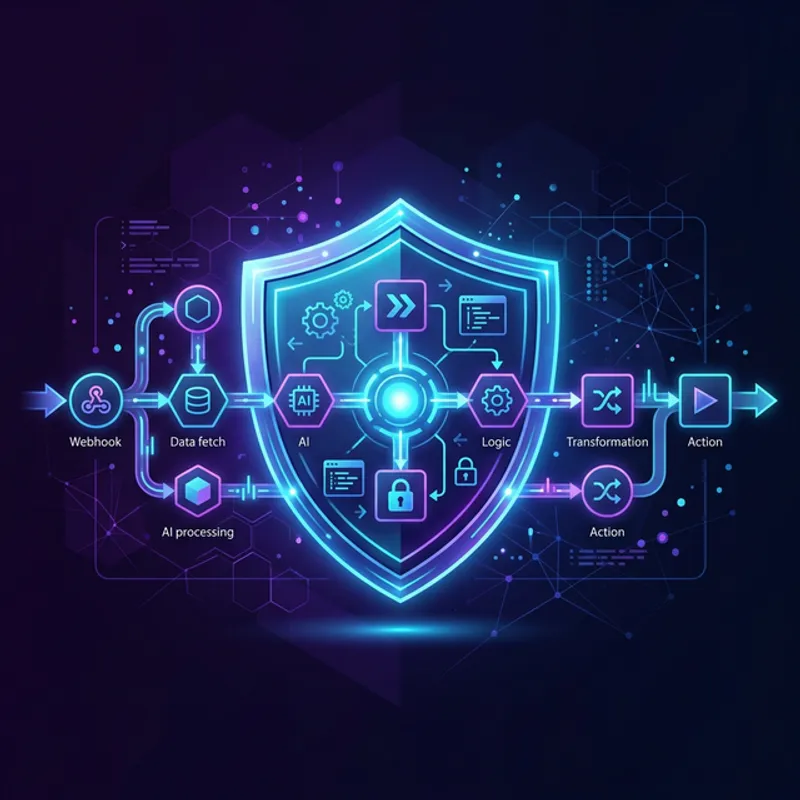
El patrón de workflow defensivo en n8n sigue esta estructura:
Trigger
  → Preparar prompt (Function node)
  → Llamar LLM (HTTP Request / AI Agent node)
  → GUARDRAIL 1: Validar formato (Function node)
    → ✅ Formato válido → GUARDRAIL 2: Validar lógica de negocio (IF node)
      → ✅ Lógica ok → GUARDRAIL 3: Evaluar riesgo de la acción
        → 🟢 Bajo riesgo → Ejecutar acción
        → 🟡 Medio riesgo → Notificar + Ejecutar
        → 🔴 Alto riesgo → Human-in-the-loop
      → ❌ Lógica fail → Log error + Skip
    → ❌ Formato inválido → Retry (max 2) o Fallback
El concepto clave es nunca conectar la salida del LLM directamente a una acción destructiva. Siempre hay al menos un nodo de validación entre la IA y la ejecución. Para más detalle sobre cómo diseñar estos pipelines en n8n, revisa nuestro tutorial de RAG con Gemini y n8n.
Errores comunes en seguridad de automatizaciones
- "El modelo siempre responde bien, no necesito validación" — Solo has hecho 20 pruebas. En producción harás 20.000. El LLM fallará eventualmente.
- Guardar API keys en el workflow — Usa variables de entorno de n8n, nunca hardcodees credenciales en nodos.
- No tener fallback cuando el API cae — Los proveedores de LLMs tienen downtime. Tu workflow debe degradarse graciosamente, no romperse.
- Confiar en instrucciones del prompt para seguridad — "No hagas X" en el prompt NO es un guardrail. Los modelos pueden ignorar instrucciones del system prompt. La seguridad se implementa en código, no en lenguaje natural.
- No limitar el scope de acciones del agente — Si usas un AI Agent con tools, limita las tools disponibles al mínimo necesario. Un agente con acceso a "delete" en producción es un riesgo innecesario.
Checklist de seguridad antes de producción
Antes de activar un workflow con LLM en producción, verifica:
- ☐ ¿La temperatura está configurada por debajo de 0.3?
- ☐ ¿Hay validación de formato en CADA salida del LLM?
- ☐ ¿Las acciones irreversibles tienen human-in-the-loop?
- ☐ ¿Existe un circuit breaker con límite de fallos?
- ☐ ¿Hay rate limiting y presupuesto máximo diario?
- ☐ ¿Se logean los prompts, respuestas y decisiones?
- ☐ ¿Las API keys están en variables de entorno, no en nodos?
- ☐ ¿Hay un fallback cuando el API del LLM no responde?
- ☐ ¿El workflow ha sido testado con inputs malformados/edge cases?
- ☐ ¿Hay notificaciones de alerta cuando un guardrail se activa?
Si quieres profundizar en cómo estas automatizaciones pueden transformar tu negocio, lee nuestro artículo sobre cómo automatizar tu empresa con IA. Y si quieres construir un pipeline de captación automatizada con estos guardrails, revisa nuestra guía sobre la máquina de leads con IA.
Preguntas frecuentes
¿Qué son los guardrails en automatizaciones con IA?
Los guardrails son mecanismos de seguridad que limitan y validan las acciones de un LLM dentro de un workflow automatizado. Incluyen validación de outputs, límites de temperatura, restricciones de formato, human-in-the-loop y circuit breakers que previenen que la IA tome decisiones peligrosas o genere resultados inesperados en producción.
¿Es seguro usar LLMs en automatizaciones de producción?
Sí, siempre que implementes guardrails adecuados. Los LLMs son probabilísticos por naturaleza y pueden generar outputs incorrectos o inconsistentes. La clave está en nunca confiar ciegamente en la salida del LLM: validar formatos, limitar acciones destructivas, implementar fallbacks y mantener supervisión humana en decisiones críticas.
¿Cómo implementar guardrails en n8n?
En n8n puedes implementar guardrails usando nodos IF para validar outputs, nodos Function para parsear y verificar JSON, nodos Switch para routing condicional, y webhooks de notificación para human-in-the-loop. La combinación de estos genera un pipeline defensivo que previene errores en cascada y protege tus datos y acciones de producción.
¿Necesitas ayuda implementando guardrails en tus automatizaciones? Hablemos.